반응형

전체 글 85

리눅스, RAID

1. 리눅스 구조 3가지커널 (Kernel): CPU, 메모리, 디스크 등 하드웨어 자원을 관리하고 프로세스 및 시스템 자원 제어를 담당하는 OS의 핵심 영역입니다.쉘 (Shell): 사용자가 입력한 명령어를 해석하여 커널에 전달하고, 실행 결과를 다시 사용자에게 전달하는 번역기 및 인터페이스 역할을 수행합니다.응용 프로그램 (Application): 사용자 작업 지원, 패키지 관리, 그리고 Web, DB, SIEM Agent 등 다양한 소프트웨어 서비스를 제공하는 상위 프로그램입니다.2. Crontab 필드 구성 (Fact Check 반영)필드 개수 및 구성: 리눅스 표준 crontab은 표준 5개 필드를 사용하며, 순서대로 분(0-59), 시(0-23), 일(1-31), 월(1-12), 요일(0-7)..
인프라 기초

1. 파일시스템 (XFS, exFAT, ext4)XFS: 대용량 파일과 고성능 I/O 처리에 최적화된 64비트 저널링 파일시스템으로, 엔터프라이즈 리눅스 환경에서 주 시스템/데이터용으로 많이 쓰입니다.exFAT: FAT32의 용량 제한을 극복하고 Windows·Mac·리눅스 간 뛰어난 호환성을 제공하지만, 저널링 기능이 없어 불시 전원 차단 시 데이터 손상 위험이 큽니다.ext4: 리눅스의 대표적인 저널링 파일시스템으로, 블록 할당(Extent) 방식과 후레이아웃(Delayed Allocation)을 사용해 안정성과 전반적인 성능 균형이 뛰어납니다.2. 파티션파티션이란: 하나의 물리적 디스크를 논리적인 여러 독립 영역으로 나누는 작업으로, OS 분리, 데이터 격리, 효율적인 파일시스템 관리를 위해 사용합..

안랩_보안분석(모바일)_면접준비3

Q1. 연구 주제인 '클라우드 포렌식 준비도'와 지원하신 '모바일 악성코드 분석' 직무는 다소 결이 달라 보입니다. 이 연구 경험이 모바일 분석가로서 어떤 강점이 될 수 있나요?두 분야는 대상 플랫폼만 다를 뿐,'비정상 행위를 탐지하기 위해, 시스템 아티팩트와 로그를 식별하고 가시성을 확보하는 본질'은 동일합니다. 포렌식 준비도의 핵심은, 침해사고 발생 시, 비용을 최소화하고, 신속하게 적법한 증거를 확보하도록, 사전에 로깅 체계를 구축하는 것입니다. 저는 이 연구를 통해, 다양한 CSP의 API 로그와 OS 수준의 아티팩트(AppCompatCache 등)를 분석하며, 시스템의 동작 흐름과 흔적을 추적하는 역량을 길렀습니다. 이 경험은, (Android 플랫폼에서) 악성 앱이 실행될 때 발생하는,(시스템..

취업/취업정보 2026.07.17

안랩 모바일분석_면접준비2

1. 안드로이드의 '4대 컴포넌트'는 무엇이며, 보안 분석 관점에서 이 컴포넌트들을 왜 유심히 살펴봐야 하나요? 안드로이드 4대 컴포넌트는,Activity(화면), Service(백그라운드 작업), Broadcast Receiver(이벤트 수신), Content Provider(데이터 공유)입니다.보안 분석 관점에서는, AndroidManifest.xml에서, 이 컴포넌트들의 android:exported 속성이 true로 설정되어 있는지 확인하는 것이 매우 중요합니다.만약 적절한 권한 제한 없이, 외부 노출(exported=true)되어 있다면,다른 악성 앱이, 인텐트(Intent)를 강제로 송신하여, 권한이 없는 민감한 화면을 띄우거나(Activity),백그라운드 서비스를 임의로 시작시키고(Servi..

카테고리 없음 2026.07.16

안랩_보안분석(모바일) 면접 준비

1. 안랩 보안분석팀이 하는 일은 무엇인가요?악성코드와 의심 파일을 분석하고, (리버스 엔지니어링을 통해) 취약점 분석, 공격자의 동작 방식 추적, 공격 그룹 간의 연관성 및 흐름을 파악합니다.이후, (분석 결과를 바탕으로) 위협 인텔리전스를 축적하고,이를 제품 대응 포인트, 탐지 로직, 보고서 형태로 연결하는 업무를 담당합니다.2. 리버스 엔지니어링 (역공학) 이 무엇인가요?: 이미 완성된 바이너리 파일을,소스코드가 없는 상태에서, 디스어셈블러나 디버거를 활용해, 동적/정적 분석을 수행하여,프로그램의 내부 구조, 동작 원리, 데이터 흐름을 파악하는 기술을 의미합니다. 안랩에서는, (신종 악성코드나, 고객사의 요청 등에 따라) 리버스 엔지니어링을 통해, 악성코드의 의도와 메커니즘을 파악하고, 시그니처..

취업/취업정보 2026.07.16

XSS (Reflected XSS, stored XSS, DOM based XSS)

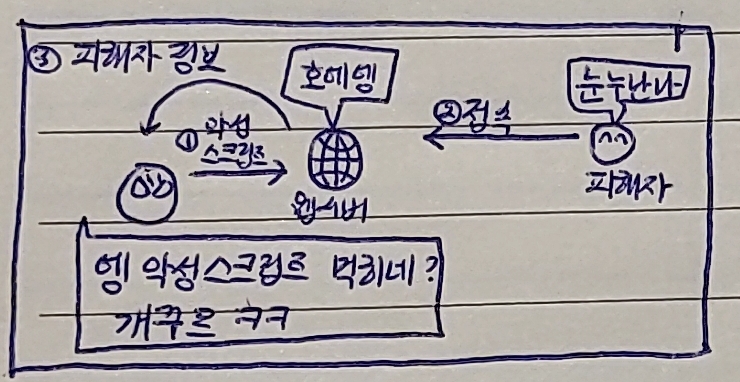
"악성 스크립트" 1. XSS (Cross-Site Scripting)(게시판, 웹, 메일 등에 삽입된) 악의적인 스크립트에 의해,피해자의 쿠키 및 개인정보를, 특정 사이트로 전송시키는 공격 기법 2. Reflected XSS (반사형 XSS)공격자의 입력값(공격용 스크립트)이 서버에 저장되지 않고, 사용자 요청에 포함되었다가 악성 스크립트가 포함된 URL을 클릭했을 때, 서버가 보낸 응답 메시지를 통해 즉시 반사되어, 사용자 브라우저에서 실행되는 방식 3. stored XSS (저장형 XSS): 웹 서버의 데이터베이스 등에 공격자의 입력값(악성 스크립트)을 영구적으로 저장한 뒤,해당 페이지를 방문하는 불특정 다수의 사용자가 실행하게 하는 방식 4. DOM based XSS (DOM 기반 XSS)서..

IPsec

1. IPsec* 네트워크 계층 프로토콜* IP 패킷 단위로 인증 (AH), 암호화 (ESP), 키관리 (IKE)를 수행하는 프로토콜 2. IPsec 보안 모드(1) 터널모드* (새로운 IP 헤더를 추가하여) IP패킷 전체를 보호하는 방식* 라우터-라우터 간, 호스트-라우터 간, 게이트웨이-게이트웨이 간에 주로 사용 (IPsec VPN) (2) 전송모드* IP 헤더 이외 나머지 데이터 부분만 보호하는 방식* 호스트-호스트(종단-종단) 간에 주로 사용

NetBIOS

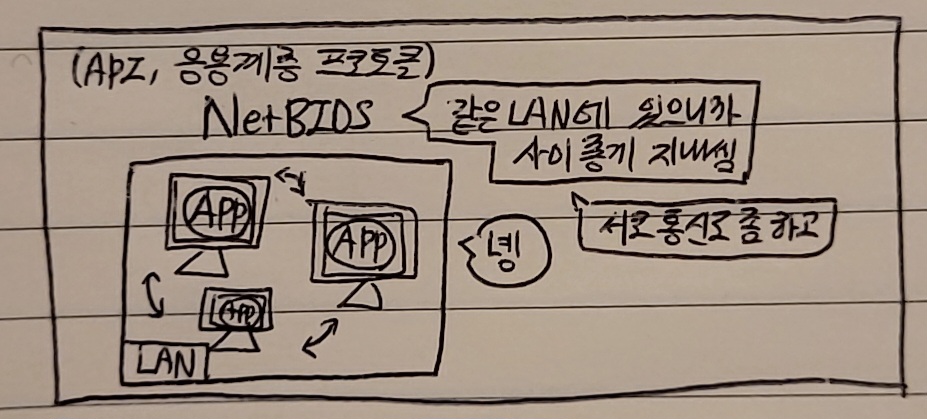
1. NetBIOS (Network Basic Input/Output System)별개의 컴에 있는 애플리케이션들이, LAN(로컬 영역 네트워크) 내에서 서로 통신할 수 있게 해주는, 응용 계층의 프로토콜이자 API2. NetBIOS 바인딩* NetBIOS 프로토콜을, NIC(특정 네트워크 어댑터)나 서비스에 연결시키는 설정* 이 바인딩이 활성화되어 있어야만, 해당 네트워크 카드를 통해 파일 및 프린터 공유와 같은 NetBIOS 기반 서비스가 이루어짐 >> 예시: 프린트 하고 싶으면, NetBIOS랑 프린트(하드웨어 서비스)랑 연결시킴3. NetBIOS TCP/IP 바인딩 활성화 NetBIOS TCP/IP 바인딩 활성화가 되어있는 경우, 공격자가 원격에서 네트워크 공유 자원을 사용할 우려가 있음. 4...

쉘 (Shell)

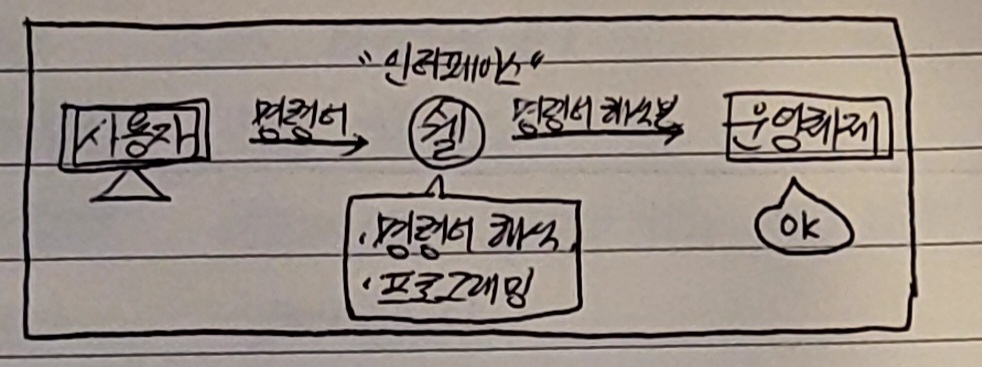
1. 쉘 정의* 사용자와 운영체제 사이에서, 대화를 위한 매개체.* (사용자가 내린 명령어를 해석하고 실행하기 위한) 인터페이스를 제공하는 프로그램 (유틸리티) 2. 쉘 기능(1) 명령어 해석 및 실행사용자가 입력한 명령어를 해석해서 (커널이 이해할 수 있도록하여), 시스템에 전달해서, 실행을 요청하는 인터페이스 역할 수행 (2) 프로그래밍(여러 개의 명령어를 조합하여 작성된) 쉘 스크립트를 통해, (반복적인 업무, 복잡한 시스템 관리 작업을) 자동화할 수 있는 프로그래밍 환경 제공 (3) 사용자 환경 설정* 쉘 변수, 환경 변수 설정 (개별적인 작업 환경 구축)* 경로 등 설정

딥 링크 (DeepLink)

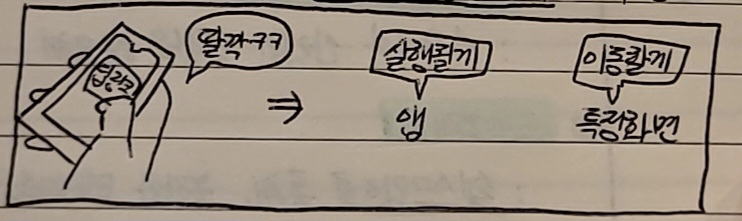
1. 딥 링크 정의* 모바일 기기에서 링크에 접속하면, 기기에 설치된 앱이 실행되고, 특정 화면으로 이동되는 기능. * 이를 악용하면, 악성 링크로 접속하도록 조작하여, 사용자 개인 정보를 조회하거나, 의도하지 않은 계좌이체를 유도할 수 있다. 2. 딥 링크 대응 방법* URL을 화이트리스트로 관리하고 검증된 링크만 허용.* 딥링크를 통해 접근하는 모든 기능 및 데이터는 인증 및 권한 검사를 철저히 수행.

반응형